【欧洲时报莎莎编译】11月2日,欧洲多个国家的超市及食品相关企业报告制冷系统异常,疑似遭到网络攻击,意大利也未能幸免。黑客通过远程入侵冷藏设备控制系统,使冷柜温度异常升高,部分甚至超过50℃,导致大量冷藏及冷冻食品变质报废。
11月2日,针对超市的黑客攻击蔓延至整个欧洲大陆,多地的智能冷藏柜和冰柜遭到攻击。意大利政府3日在总理府紧急召开会议,召集农业部、情报部门及国家网络安全局(ACN)负责人,共同评估此次事件的影响并讨论应对措施。有关部门担心,这可能是一种新型网络破坏手段,攻击者通过入侵与民众日常生活密切相关的基础设施,干扰基本服务运行。
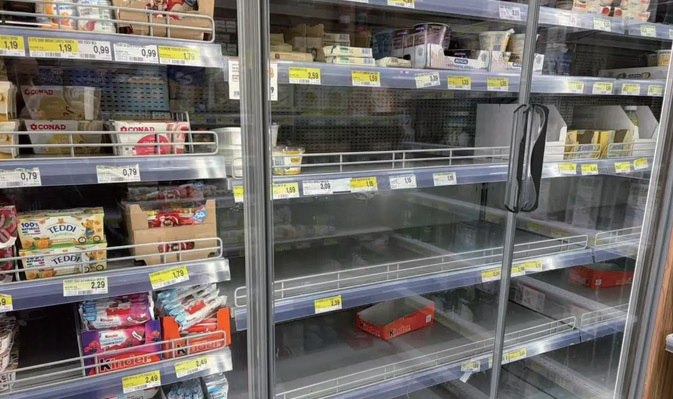 图为罗马Flaminio区一家Conad超市内的冷柜。(图片来源:欧洲时报记者舒廖 摄)
意大利多家连锁超市门店受影响
综合意大利《晚邮报》、今日网消息,在意大利,遭到攻击的超市门店主要涉及西西里Radenza集团以特许经营方式运营的Coop品牌门店。据目前掌握的信息,卡塔尼亚至少3家、巴勒莫1家门店的食品冷藏设备遭到恶意操控。黑客篡改设备温度参数,导致冷柜升温,部分食品变质。
Coop Radenza首席执行官达尼洛·拉登扎证实,黑客侵入了冷冻柜的远程监控系统。他表示,根据公司的初步检查,目前尚未发现其他损失。
同时,意大利国家网络安全局还接到托斯卡纳一家团体餐饮服务企业的网络安全事件报告,并发现艾米利亚-罗马涅大区一家冷冻食品生产企业也遭到攻击。
此外,连锁超市Conad证实旗下5家超市遭网络攻击,其中3家在西西里岛,2家在威尼托大区。
11月3日,欧时记者在罗马Flaminio区一家Conad超市看到,部分冷柜中的食品已被撤下。店员表示,因冷柜出现故障,超市需要清理奶酪等易腐食品。目前尚无法确认此次故障是否与近期发生的网络攻击事件有关。
此次大规模网络攻击最早可以追溯至10月11日至12日夜间。当时,法国数百家超市的制冷系统遭到恶意操控,涉及家乐福(Carrefour)、Intermarché、Monoprix、E.Leclerc及Coopérative U等多个大型连锁品牌。
11月2日前后,比利时、卢森堡、瑞典、爱尔兰、爱沙尼亚、荷兰、芬兰和意大利也陆续报告制冷设备异常。
黑客如何让冷柜变成“加热器”?
此次攻击暴露出的关键漏洞,存在于制冷设备的远程电子控制系统中。
现代超市、食品仓库及冷链物流中心普遍采用联网制冷系统。借助这些系统,技术人员无需亲自到场,就能通过互联网远程调整冷柜温度、检查压缩机运行情况,并对设备进行维护。
然而,这种便利也可能成为网络安全隐患。
根据初步调查,黑客可能正是利用这些远程连接通道,非法进入制冷设备管理系统,并启动了设备的“除霜模式”。
正常情况下,除霜功能用于清除冷柜内部积聚的冰霜,以保证设备正常运行。但在除霜过程中,制冷系统会暂时停止或调整运行,设备温度也可能随之升高。
黑客涉嫌恶意延长除霜程序,使原本约1小时的除霜周期持续长达8小时,并在部分情况下延迟报警系统启动。
结果,冷柜内部温度持续上升,最终导致储存的食品变质。
网络安全专家表示,一旦黑客发现某种难以迅速修复的系统漏洞,其他网络犯罪分子便可能利用同一漏洞,对采用类似设备的企业发动攻击。
老旧设备尤其容易受到攻击。此次出问题的部分制冷系统使用了丹麦企业Danfoss生产的旧型号设备,其中一些型号已不再提供技术支持,另一些设备则长期未更新固件。
欧洲日益担忧“混合战争”
意大利警方已着手调查国内相关网络攻击,重点是查明入侵来源、攻击手段,以及意大利发生的事件是否与其他欧洲国家的案例有关。
11月3日,意大利总理府召开专题会议,农业部、情报部门及国家网络安全局负责人参加。会后总理府表示,目前没有发现因食品解冻而对公众健康构成风险的案例。对于任何设备异常报告,国家网络安全局也会通知宪兵卫生部门及时介入。
意大利政府最担心的是,同样的网络漏洞可能被用于攻击更加敏感的基础设施,例如医院、交通系统及其他维持社会正常运转的基本公共服务。
截至目前,调查人员尚未确认袭击者身份。根据现有信息,黑客也没有提出勒索赎金的要求。
此次事件也被放在近年来欧洲日益关注的“混合战争”背景下进行分析。
所谓混合战争,是指在不直接发动传统军事冲突的情况下,综合利用网络攻击、虚假信息传播、经济施压及其他破坏性行动,削弱对方国家的正常运转能力,甚至影响社会稳定。
《晚邮报》指出,此类行动可能意在制造公众不安,让人们对日常生活中依赖的技术系统和公共服务产生不安全感。
超市是欧洲居民每天都会使用的基本生活服务设施。一旦食品供应和储存系统受到干扰,影响便可能迅速传递至普通家庭。
意大利国防部长克罗塞托近日再次提醒外界关注网络攻击和舆论操纵活动日益频繁的问题。他指出,欧洲多年来持续面临不同形式的安全压力,需要建立更加有效的应对机制。
(编辑:柳露)